Title: 認証局の署名入りSSL証明書のインポート

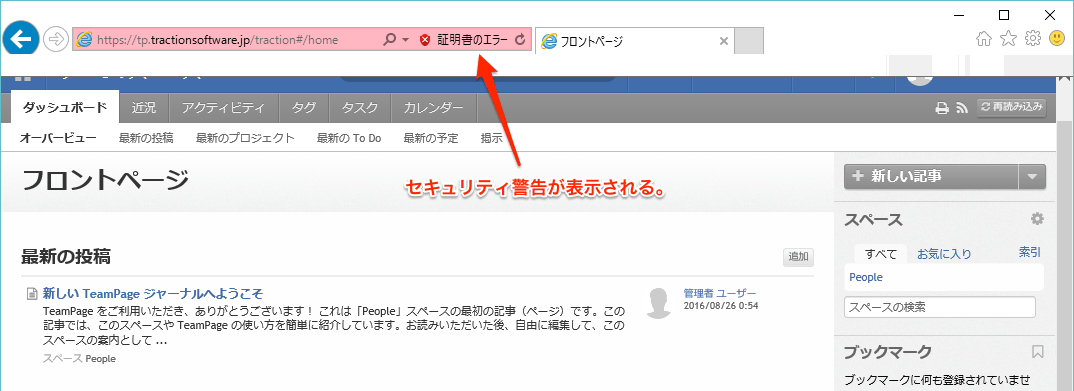
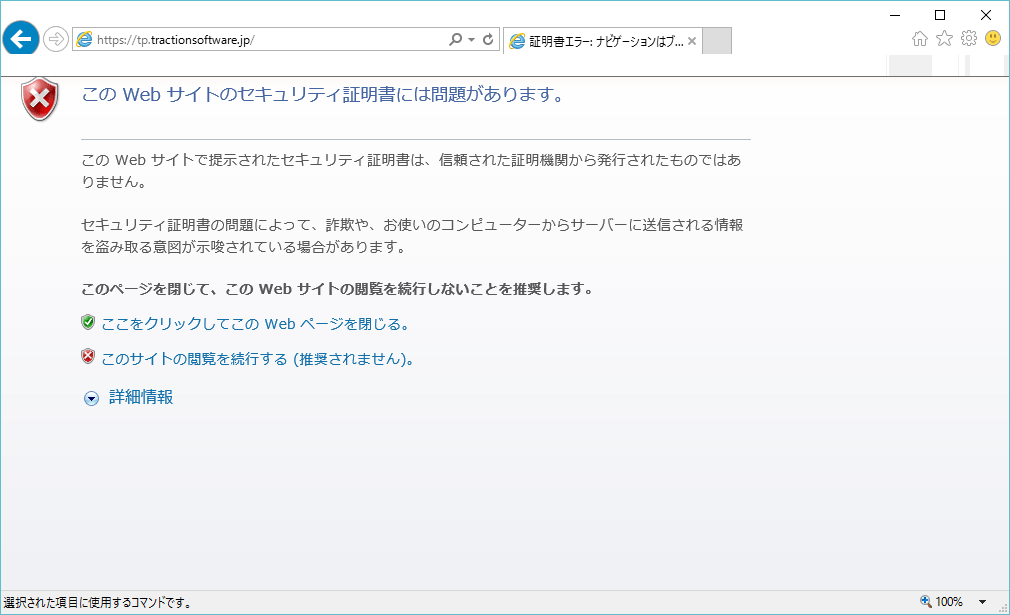
OpenSSL で作成した証明書を TeamPage にインポートして HTTPS を有効にしても、その証明書をブラウザが信頼しないため、ブラウザの画面に下図のような警告が表示されます。この警告が表示されないようにするには、(1) 証明書を信頼するようにブラウザの設定をするか、(2) 信頼性のある認証局の署名入り SSL 証明書を TeamPage にインストールするか、いずれかの方法が必要になります。

この記事では、(2) の手順について解説します。(1) の手順については、FAQ2124: ブラウザーのセキュリティ警告を表示しないようにするには を参照してください。

Internet Explorer 11 セキュリティ警告


概説


ブラウザーがサーバー証明書を信頼するようにするには、グローバルサイン社やセコムトラストシステムズ社のような信頼できる認証局(「CA」と呼ばれます)による署名をサーバー証明書に加えます。

一般的に、認証局とのやり取りは次のような流れになります。

  1. ユーザーが、認証局にサーバー証明書への署名を申し込む。(CSR、企業情報、担当者情報などを提出)
  2. 認証局が、ユーザーから提出された情報の信頼性を確認する。
  3. 認証局が、署名を入れたサーバー証明書を作成する。
  4. ユーザーが、ルート証明書や中間証明書をダウンロードする。(メールで送付されることもある)
  5. ユーザーが、署名入りサーバー証明書をダウンロードする。(4と一緒にメールで送付されることもある)


細かな流れは認証局によって異なりますので、詳しくは各認証局の案内を確認してください。

この記事では、セコムトラストシステムズ社の セコムパスポート for Web SR3.0 の テスト証明書 を例に解説します。

手順


CSR の内容をコピー


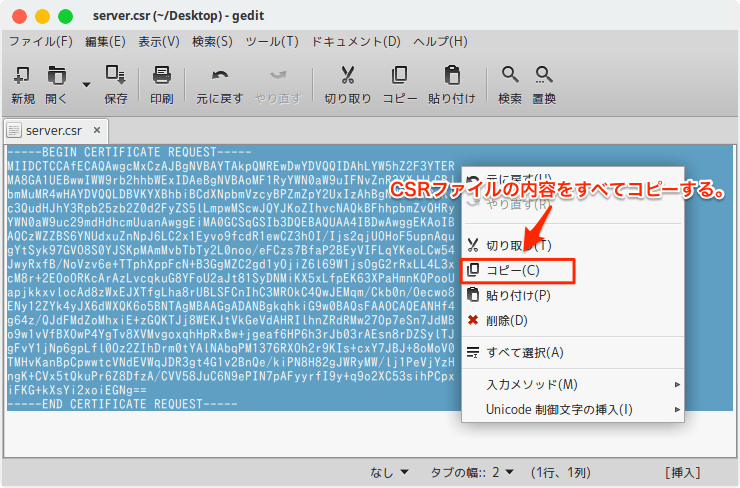
OpenSSLによる秘密鍵や証明書を使ってHTTPSを有効にするには で作成した CSR ファイル(ファイル名 server.csr)をテキストエディタで開き、内容をすべてコピーします。

CSRコピー

認証局への申し込み(CSR を提出)


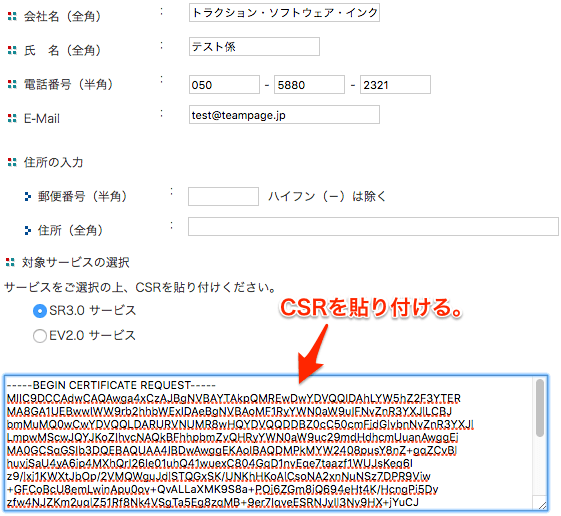
証明書の申し込み画面にアクセスし、必要事項を記入します。CSR 情報欄には、上記でコピーした内容(server.csr ファイルの内容)を貼り付けます。

CSRを提出する

署名入り証明書の取得


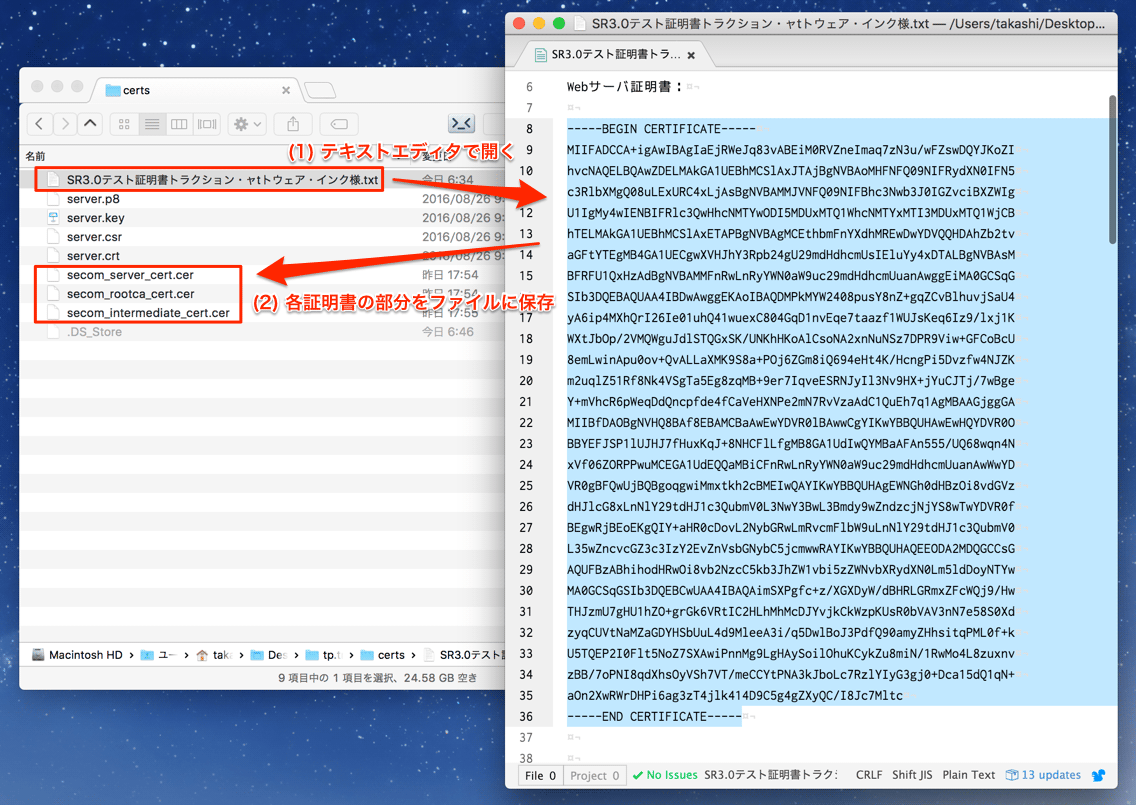
認証局から証明書が発行された旨の通知メールが届きます。通知メール内の URL を開き、(1) 署名入りのサーバー証明書、(2) ルート CA 証明書、(3) 中間 CA 証明書が含まれたテキストファイルをダウンロードします。

テキストファイルをテキストエディタで開き、それぞれの証明書の部分(「-----BEGIN CERTIFICATE-----」から「-----END CERTIFICATE-----」まで)をコピーして、テキストファイルに保存します。

ここでは次のファイル名を付けました。

  1. 署名入りのサーバー証明書 ... secom_server_cert.cer
  2. ルート CA 証明書 ... secom_rootca_cert.cer
  3. 中間 CA 証明書 ... secom_intermediate_cert.cer


各証明書をファイルに保存

TeamPage に証明書をインポート


中間 CA 証明書のインポート


注意: 署名入りのサーバー証明書をインポートする前に、ルート証明書と中間証明書をインポートしてください。このインポート順序は、ルート証明書からサーバー証明書まで信頼性を継承(トラスト チェイン)させるため重要です。


ルート CA 証明書と中間 CA 証明書のどちらを先にインポートしても構いません。TeamPage は自動的にトラスト チェインを認識します。

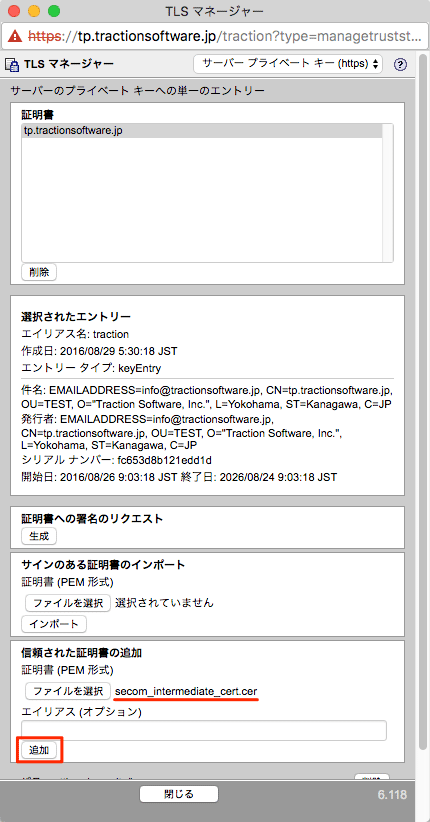
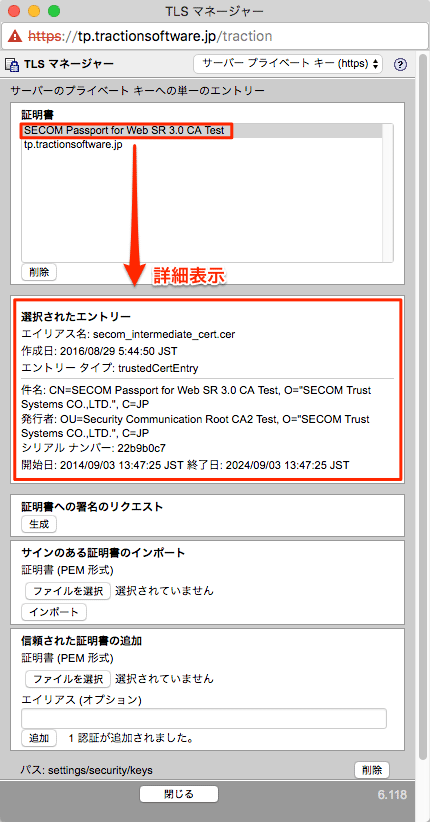
ここでは、先に中間 CA 証明書をインポートします。[信頼せれた証明書の追加] 欄で中間証明書のファイル(secom_intermediate_cert.cer)を選択し、[追加] ボタンをクリックします。

中間証明書をインポート

[証明書] 欄に中間証明書が表示されたことを確認します。

中間証明書が表示された

ルート CA 証明書のインポート


続けてルート証明書をインポートします。

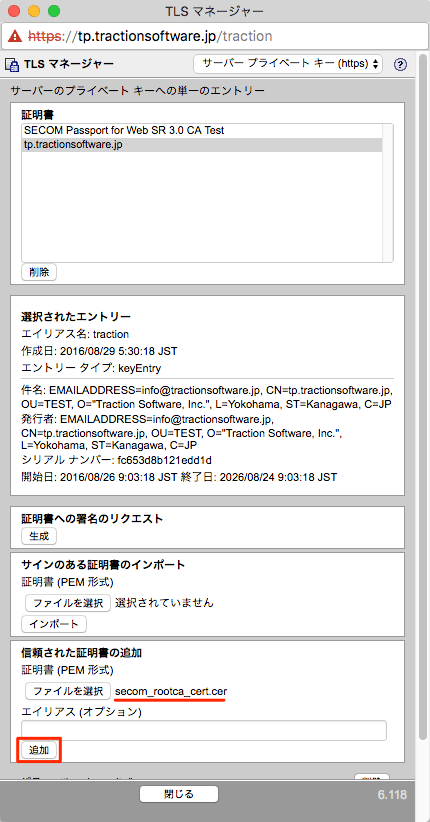
[信頼せれた証明書の追加] 欄でルート CA 証明書のファイル(secom_root_cert.cer)を選択し、[追加] ボタンをクリックします。

ルート証明書をインポート

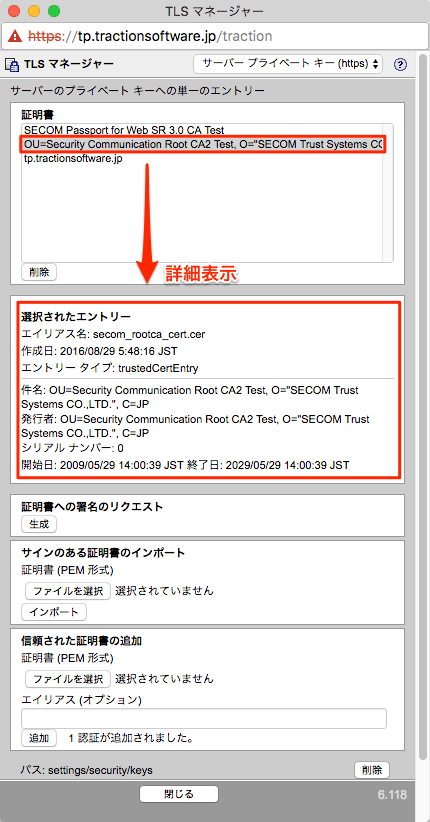
[証明書] 欄にルート CA 証明書が表示されたことを確認します。

ルート CA 証明書

署名入りサーバー証明書のインポート


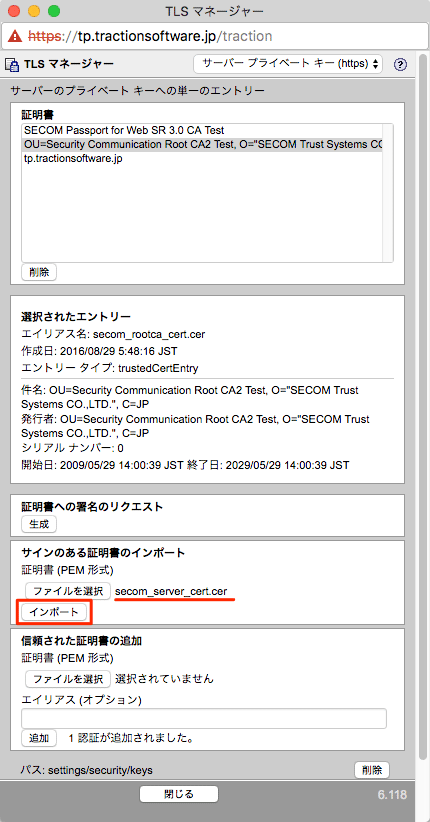
[サインのある証明書のインポート] 欄で認証局の署名の入ったサーバー証明書のファイル(secom_signed_cert.cer)を選択し、[インポート] ボタンをクリックします。

署名入りの証明書をインポートする

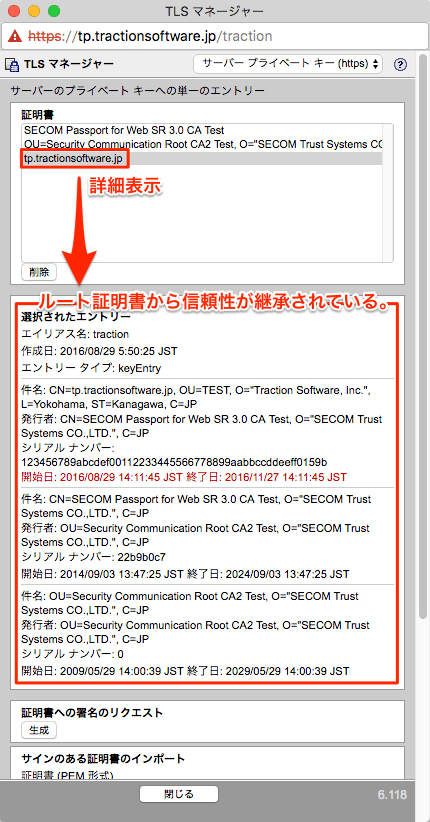
[証明書] 欄に表示されているサーバー証明書をクリックして選択し、[選択されたエントリー] 欄でルート証明書からサーバー証明書まで信頼性が継承されていることを確認します。


以上でインポート作業は完了です。TLS マネージャー画面を閉じ、サーバーセットアップ > 一般 > サーバー管理 ページで TeamPage を再起動させてください。

アクセスの確認


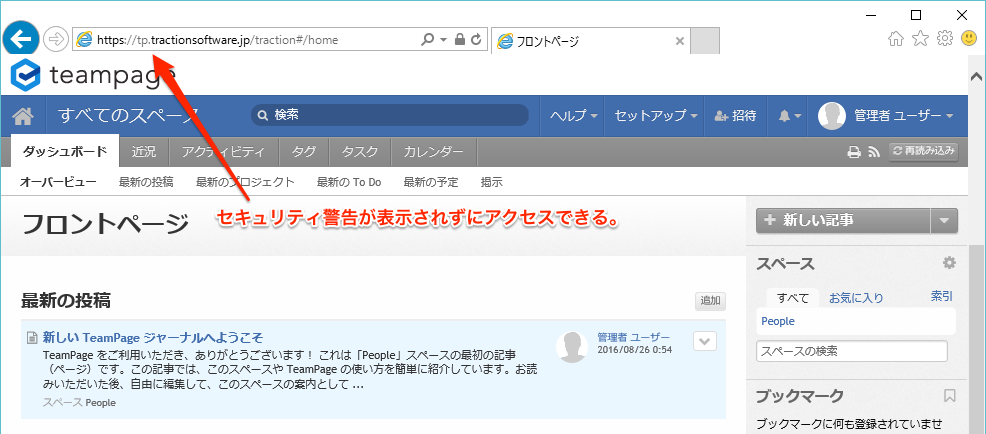
ブラウザで TeamPage へアクセスし、HTTPS のセキュリティ警告が表示されないことを確認します。

注意: この記事で使用したセコムトラストシステムズ社のテスト証明書は、あくまでテスト用のものなので、セキュリティ警告が表示されます。ルート CA 証明書のブラウザへのインストールが必要です(製品版の証明書では不要)。後述の手順を参照してください。


セキュリティ警告が表示されなくなった

参考資料: テスト用ルート CA 証明書のブラウザへのインストール


上記の手順で、セコムトラストシステムズ社から届いたルート CA 証明書、中間 CA 証明書、サーバー証明書を TeamPage にインストールし、ルート CA 証明書からサーバー証明書まで信頼性が継承されるようになりました。

しかし、この記事で使用したセコムトラストシステムズ社のテスト証明書は、あくまでテスト用のものなので、ルート CA 証明書に信頼性がなく、そこから継承されたサーバー証明書の信頼性もありません。したがって、ブラウザには相変わらずセキュリティ警告が表示されます。

IE11 セキュリティ警告

テスト証明書でセキュリティ警告が表示されないようにするには、ルート CA 証明書をブラウザにインポートし、ブラウザが信頼するようにする必要があります。

メモ: テスト版ではなく製品版では、セキュリティ警告は表示されません。ルート CA 証明書は予めブラウザにインストールされています。以下の作業は不要です。


ここでは、Internet Explorer 11 での手順を紹介します。

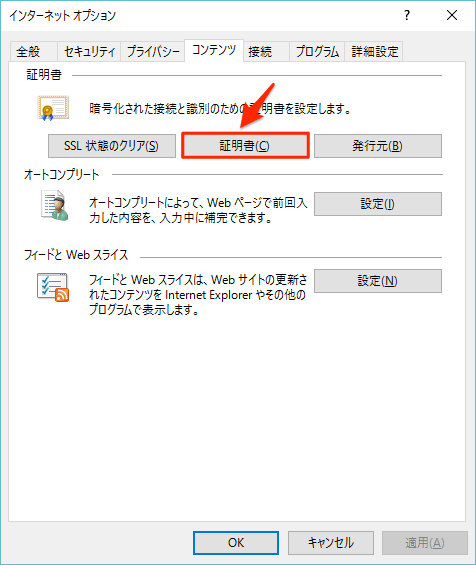
[インターネット オプション] > [コンテンツ] を開き、[証明書] ボタンをクリックします。

インターネットオプション

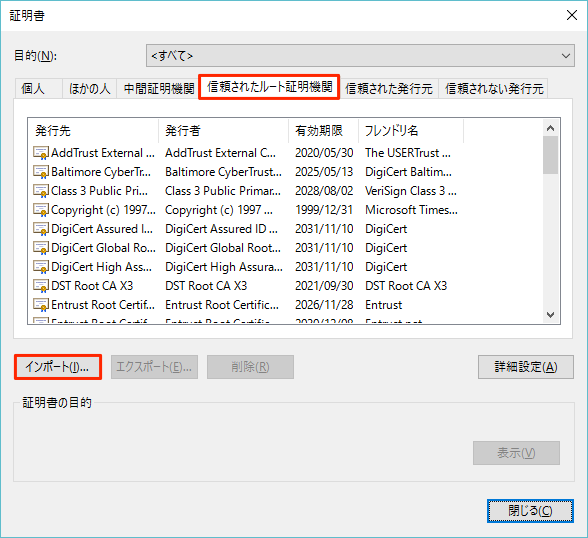
[信頼されたルート証明機関] を選択し、[インポート] ボタンをクリックします。証明書をインポートするウィザードが表示されるので、ルート CA 証明書のファイル(上記手順で保存した secom_rootca_cert.cer ファイル)を指定し、指示に従ってインポートします。

信頼できるルート証明書の一覧

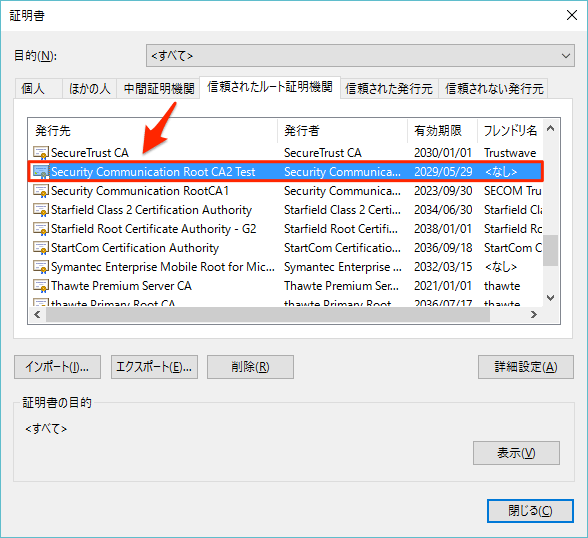
ウィザード完了後、インポートしたルート CA 証明書が一覧に表示されていることを確認します。

インポートしたテスト用ルートCA証明書

以上で Internet Explorer へのインポート作業は完了です。

インターネット オプションを閉じ、Internet Explorer を再起動してください。


Attachments:
ie11_tp_warning1.png
secom_submit_csr.png
gedit_copy_csr.png
secom_save_certificates.png
secom_import_intermediate_cert.png
secom_import_intermediate_cert_done.png
secom_import_rootca_cert1.png
secom_import_rootca_cert2.png
secom_import_signed_cert1.png
secom_import_signed_cert2.png
ie11_tp_no_warning.png
ie11_tp_warning2.png
internet_options_1.png
internet_options_2.png
internet_options_3.png
関連記事
Article: DocJp2319 (permalink)
Categories: :FAQ:暗号化, :FAQ:HTTPS, :FAQ:セキュリティ, :DocJp:セキュリティ
Date: 2016/08/30; 10時36分47秒 JST

Author Name: TeamPage サポート
Author ID: jpbo