Title:
Java の脆弱性「Java4Shell」(CVE-2026-114938)と TeamPage について
Java に重大な脆弱性 CVE-2026-114938(通称「Java4Shell」)が公表されました。これは、一部の Intel / AMD プロセッサ上で Java が使う Base64 デコード処理の脆弱性です。
参考サイト:
https://calif.io/java4shell
影響を受けるサーバーでは、攻撃者がサーバーのメモリを読み取ったり破壊したりでき、さらにサーバー上でコードを実行される可能性もあります。
深刻度は CVSS 4.0 で 9.2(Critical)と評価されています。
TeamPage のバージョン別の影響は、次のとおりです。
TeamPage 6.2.x をご利用のお客様
TeamPage 6.2.x には Java 8(Java 1.8)がバンドルされています。この脆弱性は Java 8 には影響しないため、対応は不要です。
TeamPage 7.0.x または 7.1.x をご利用のお客様
サーバーが影響を受けるかどうか、ご確認ください。米国本社からの注意事項を、日本語に訳して引用します。
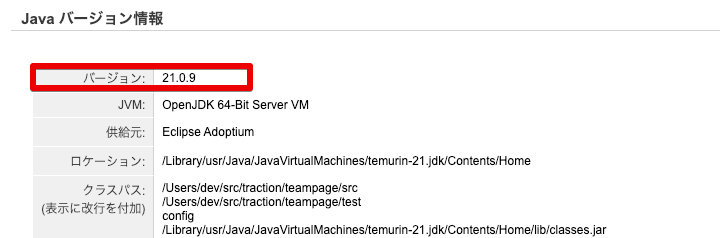
自社サーバーで TeamPage を運用している場合は、まず使用している Java のバージョンを確認してください。TeamPage の [サーバー セットアップ] > [一般] > [実行情報] > [Java バージョン情報] で確認できます。
次の両方に当てはまる場合は、影響を受けます。
サーバーが OpenJDK 17.0.6 以降で動作している。Eclipse Temurin、Amazon Corretto、Azul Zulu など、OpenJDK をベースにしたビルドも含みます。
サーバーが、AVX-512 VBMI に対応した x86-64(Intel / AMD)プロセッサで動作している。ARM64 サーバーは影響を受けません。
サーバーが影響を受ける場合、または不明な場合は、次の手順で脆弱なコードの実行を無効にしてください。
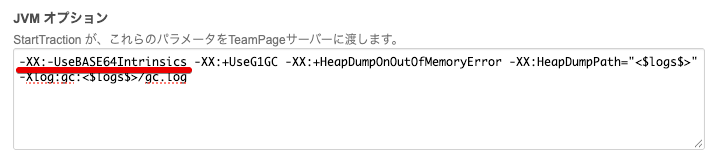
1. [サーバー セットアップ] > [一般] > [Java 設定] を開きます。
2. [JVM オプション] で、既存の設定内容の先頭に
-XX:-UseBASE64Intrinsics
を貼り付けます。次のオプションとの間には、他のオプション間と同様に、半角スペースを入れてください。
3. [適用] ボタンをクリックして変更内容を確定・保存します。
4. TeamPage を再起動します。([サーバー セットアップ] > [一般] > [サーバー管理] で [TeamPage の再起動] ボタンをクリックするか、Windows でサービスを再起動してください)
今後、パッチ適用済みの Java を含む TeamPage 7.1.x のインストーラーを提供する予定です。それまでは、上記の手順でサーバーを保護できます。
ご不明な点やご支援が必要な場合は、弊社 TeamPage サポートまでお問い合わせください。
日本の TeamPage クラウドをご利用のお客様
日本の TeamPage クラウドは、TeamPage 6.2.76 と OpenJDK 8 で動作しており、この脆弱性の影響を受けません。お客様による対応は不要です。
なお、近日中に TeamPage 7.1.x の最新版へのアップグレード(アップデート)を予定しています。日程が決まりましたら、あらためてご案内します。
Attachments:
java_version.png
jvm_options.png
security.png
Article: Public782 (
permalink
)
Categories: :Visitor:お知らせ, :Visitor:セキュリティ
Date: 2026/11/19; 9時42分24秒 JST
Author Name: TeamPage サポート
Author ID: jpbo